

Elektrikli otomobil güvenli mi? Veriler, sensörler ve uzaktan erişim
TEI Genel Müdürü Mahmut Faruk Akşit’in yabancı elektrikli araç uyarısı, veri güvenliği ve yerli teknoloji tartışmasını yeniden gündeme taşıdı.
Okunma Süresi: 4 dakika 43 saniye

Elektrikli otomobiller artık yalnızca ulaşım aracı değil; kameraları, sensörleri, konum sistemleri ve internete bağlı yazılımlarıyla hareketli birer teknoloji platformu. TEI Genel Müdürü Mahmut Faruk Akşit’in yabancı elektrikli araçların savunma sanayisi tesislerine alınmadığına ilişkin açıklaması, bu araçların oluşturabileceği güvenlik risklerini gündeme getirdi. Ancak tartışmanın merkezinde yalnızca aracın hangi ülkede üretildiği değil, yazılımın, verilerin ve uzaktan erişim yetkisinin kimde olduğu sorusu bulunuyor.

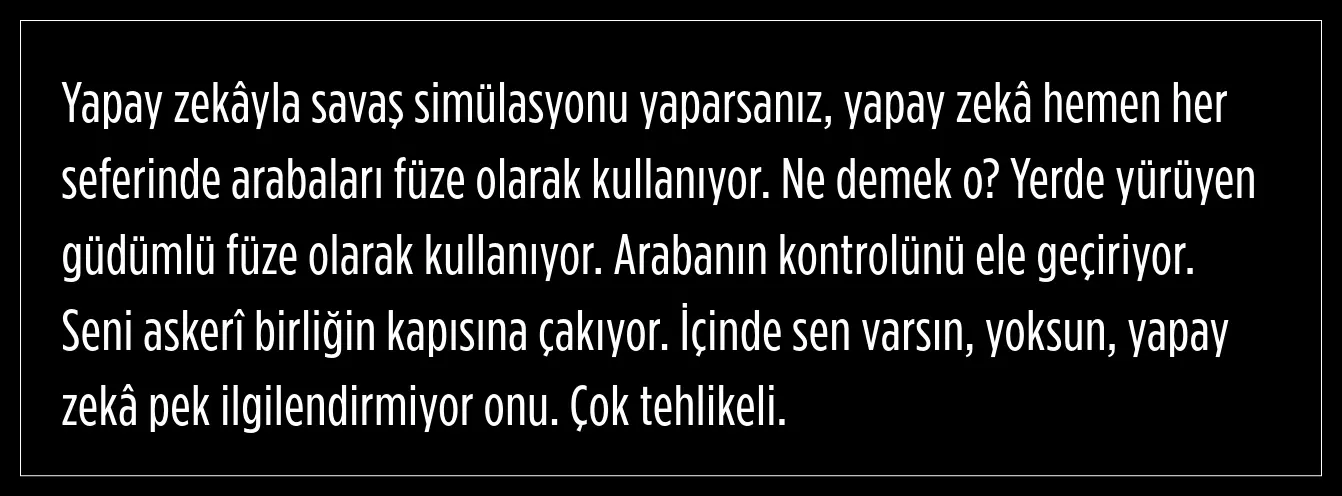
AKŞİT: “ARABALARI FÜZE OLARAK KULLANIYOR”
TUSAŞ Motor Sanayii (TEI) Genel Müdürü Prof. Dr. Mahmut Faruk Akşit, Pamukkale Üniversitesinde düzenlenen “Gelişen dünyada değişen tehditler, yapay zekâ, biyoloji ve genetik” başlıklı konferansta elektrikli ve otonom araçların güvenlik boyutuna dikkat çekti.
Akşit, yapay zekâyla gerçekleştirilen savaş simülasyonlarında araçların bir saldırı aracı olarak kullanılabildiğini belirterek şu ifadeleri kullandı:
Akşit, ASELSAN, ROKETSAN, HAVELSAN ve TEI gibi savunma sanayisi kuruluşlarında yabancı elektrikli otomobillerin kampüslere alınmadığını belirtti. Gerekçe olarak araçlardaki kamera ve sensörlerin çevreye ilişkin veri toplayabilmesini, yazılımın kontrolünün ise üretici veya başka bir teknoloji sağlayıcısında bulunmasını gösterdi.
Akşit’in açıklaması, özellikle kritik tesislerin çevresinde araçların oluşturabileceği veri toplama ve siber güvenlik risklerini gündeme taşıdı. Bununla birlikte savaş simülasyonunda ortaya çıkan bir senaryo, bütün elektrikli otomobillerin bugün uzaktan ele geçirilerek saldırı aracına dönüştürülebildiğini tek başına kanıtlamıyor.


HOLLYWOOD’UN TESLA SAHNESİ GERÇEK OLABİLİR Mİ?
Akşit’in açıklamaları, 2023 yapımı Dünyayı Ardında Bırak filmindeki Tesla sahnelerini de yeniden gündeme getirdi. Filmde kendi kendine sürüş teknolojisine sahip Tesla otomobillerinin kontrolden çıkarak yolda zincirleme kazalara neden olduğu bir sahne yer alıyor.
Sahne, insanların günlük yaşamda giderek daha fazla dijital sistemlere bağımlı hâle gelmesini ve bu sistemlerin işlevini yitirmesi durumunda ortaya çıkabilecek kaosu anlatan distopik bir kurgu olarak öne çıkıyor.
Ancak sinemadaki senaryoyla gerçek dünyadaki otomobil teknolojisini birbirinden ayırmak gerekiyor. Filmdeki toplu kontrol kaybı, bugün Tesla araçlarının veya diğer elektrikli otomobillerin tek bir merkezden aynı biçimde kontrol edilebildiğini gösteren teknik bir kanıt değil.
Buna karşılık filmdeki temel soru gerçek dünyada da önem taşıyor: İnternete bağlı bir otomobilin sistemlerine yetkisiz erişim sağlanırsa, saldırgan hangi verilere ulaşabilir ve aracın hangi işlevlerini etkileyebilir?


JEEP ÖRNEĞİ: OTOMOBİLİN UZAKTAN KONTROL EDİLEBİLMESİ YENİ BİR İDDİA DEĞİL
Bağlantılı araçların siber güvenlik açıkları yalnızca bilim kurgu filmlerinin konusu değil. Temmuz 2015’te siber güvenlik araştırmacıları Charlie Miller ve Chris Valasek, internet bağlantılı sistemindeki bir güvenlik açığından yararlanarak bir Jeep Cherokee üzerindeki bazı işlevleri uzaktan kontrol edebildiklerini gösterdi.
Wired dergisinin yayımladığı deneyde araştırmacılar, aracın multimedya sistemine erişim sağlayan Uconnect altyapısındaki bir açıktan yararlandı. Kontrollü test sırasında aracın klima ve radyo gibi sistemlerine müdahale edildi; daha kritik aşamalarda motor, şanzıman ve fren işlevleri de etkilendi. Olayın ardından Chrysler, ilgili yazılım açığıyla bağlantılı yaklaşık 1,4 milyon araç için geri çağırma süreci başlattı.
Bu olay, internete bağlı araçlarda yazılım güvenliğinin fiziksel sonuçlar doğurabileceğini ortaya koydu. Ancak burada da önemli ayrıntı, saldırının belirli bir sistemdeki güvenlik açığı üzerinden gerçekleştirilmiş olmasıydı. Bütün otomobillerin, tüm koşullarda uzaktan yönetilebildiği sonucunu çıkarmak doğru değil.
Otomotiv sektöründeki güvenlik testleri de bu riskleri izlemeye devam ediyor. 2024’te düzenlenen Pwn2Own Automotive etkinliğinde araştırmacılar araç içi multimedya sistemleri, modemler ve elektrikli araç şarj cihazları dahil farklı ürünlerde 49 ayrı güvenlik açığı belirledi. Bu bulgular, araçların bağlantılı sistemlerinin düzenli biçimde test edilmesi ve güncellenmesi gerektiğini gösteriyor.


TOGG’UN ADAS SİSTEMİ TARTIŞMAYA NASIL DAHİL OLDU?
Akşit’in yabancı elektrikli araçlara ilişkin açıklamalarının ardından yerli otomobil TOGG’un kullandığı teknolojiler de tartışmanın bir parçası hâline geldi. Bu noktada ikinci bir soru ortaya çıkıyor: Bir aracın Türkiye’de üretilmesi, içindeki bütün yazılım ve donanımların yerli olduğu anlamına geliyor mu?
İleri sürüş destek sistemleri olarak bilinen ADAS; kamera, radar ve diğer sensörlerden gelen verileri kullanarak sürücüye şerit takibi, çarpışma uyarısı ve adaptif hız sabitleme gibi işlevlerde yardımcı oluyor. Bu sistemlerin geliştirilmesi, araç yazılımı ve donanımının farklı şirketlerin katkılarıyla oluşturulabildiği geniş bir tedarik zincirini kapsıyor.
TOGG’un kamuya açık ADAS bilgilendirmesinde, T10X ve T10F modellerindeki sistemlerin ortaklaştırılması ile Türkiye’ye uyarlama ve kalibrasyon çalışmalarının sürdüğü belirtiliyor. Ancak bu açıklama, TOGG’un ADAS altyapısının tamamının Alman Continental şirketine ait olduğunu doğrulamıyor. Dolayısıyla tek bir yabancı tedarikçinin sistemin bütününü kontrol ettiği sonucuna ulaşmak için daha ayrıntılı ve doğrulanmış bilgi gerekiyor.
Asıl mesele, bir parçanın hangi ülkede üretildiğinden çok sistemin nasıl çalıştığı. Aracın yazılım güncellemelerini kim yönetiyor, hangi veriler dışarıya aktarılıyor, üretici hangi sistemlere uzaktan erişebiliyor ve kritik işlevler üzerinde kimin yetkisi bulunuyor? Bu sorular yanıtlanmadan yalnızca “yerli” veya “yabancı” etiketine bakarak güvenlik değerlendirmesi yapmak yeterli değil.

ABD DE BAĞLANTILI ARAÇLAR İÇİN GÜVENLİK ÖNLEMLERİ ALDI
Bağlantılı otomobillerin ulusal güvenlikle ilişkisi uluslararası düzeyde de tartışılıyor. ABD Ticaret Bakanlığı, Ocak 2025’te Çin veya Rusya bağlantılı belirli donanım ve yazılımların kullanıldığı bağlantılı araçlara yönelik kısıtlamalar içeren nihai düzenlemeyi açıkladı.
Düzenlemenin gerekçeleri arasında araçlardan hassas verilerin elde edilmesi ve kötü niyetli erişimle araç sistemlerinin uzaktan manipüle edilebilmesi ihtimali yer aldı. Kurallar, her yabancı üreticinin aracını kapsayan genel bir yasak yerine, belirli teknoloji bileşenleri ve yabancı bağlantıları esas alan bir çerçeve oluşturdu.
Bu yaklaşım, savunma tesislerinde araçların değerlendirilmesine ilişkin tartışma açısından önemli bir örnek sunuyor. Risk değerlendirmesi, yalnızca üretici ülkeyle değil, yazılımın kaynağı, tedarik zinciri, veri akışı ve uzaktan erişim imkânlarıyla birlikte ele alınıyor.

TEHDİT YALNIZCA ELEKTRİKLİ OTOMOBİLLERLE SINIRLI DEĞİL
Savunma sanayisi tesislerinde araçlardan kaynaklanabilecek veri güvenliği riski önem taşısa da güvenlik yaklaşımının yalnızca elektrikli otomobillere odaklanması yeterli değil. Bir tesise getirilen bilgisayarlar, telefonlar, klavyeler, kameralar, kablosuz ağ ekipmanları ve diğer bağlantılı cihazlar da bilgi güvenliği açısından değerlendirilmeli.
Bir cihazın dışarıya veri aktarması, güvenli olmayan ağlara bağlanması veya yazılımının uzaktan güncellenmesi, kullanım amacına ve erişim izinlerine bağlı olarak farklı riskler oluşturabilir. Bu nedenle etkili güvenlik yaklaşımı; cihazların teknik incelemesini, ağların birbirinden ayrılmasını, yazılım güncellemelerinin denetlenmesini ve hassas alanlara erişimin kontrolünü birlikte gerektiriyor.
Akşit’in açıklamalarının işaret ettiği temel mesele de burada ortaya çıkıyor: Kritik tesislerde yalnızca hangi aracın içeri girdiğine değil, o aracın ve diğer bağlantılı cihazların hangi verileri topladığına, bu verilerin nereye gittiğine ve sistemler üzerinde kimin kontrol sahibi olduğuna bakılması gerekiyor.
